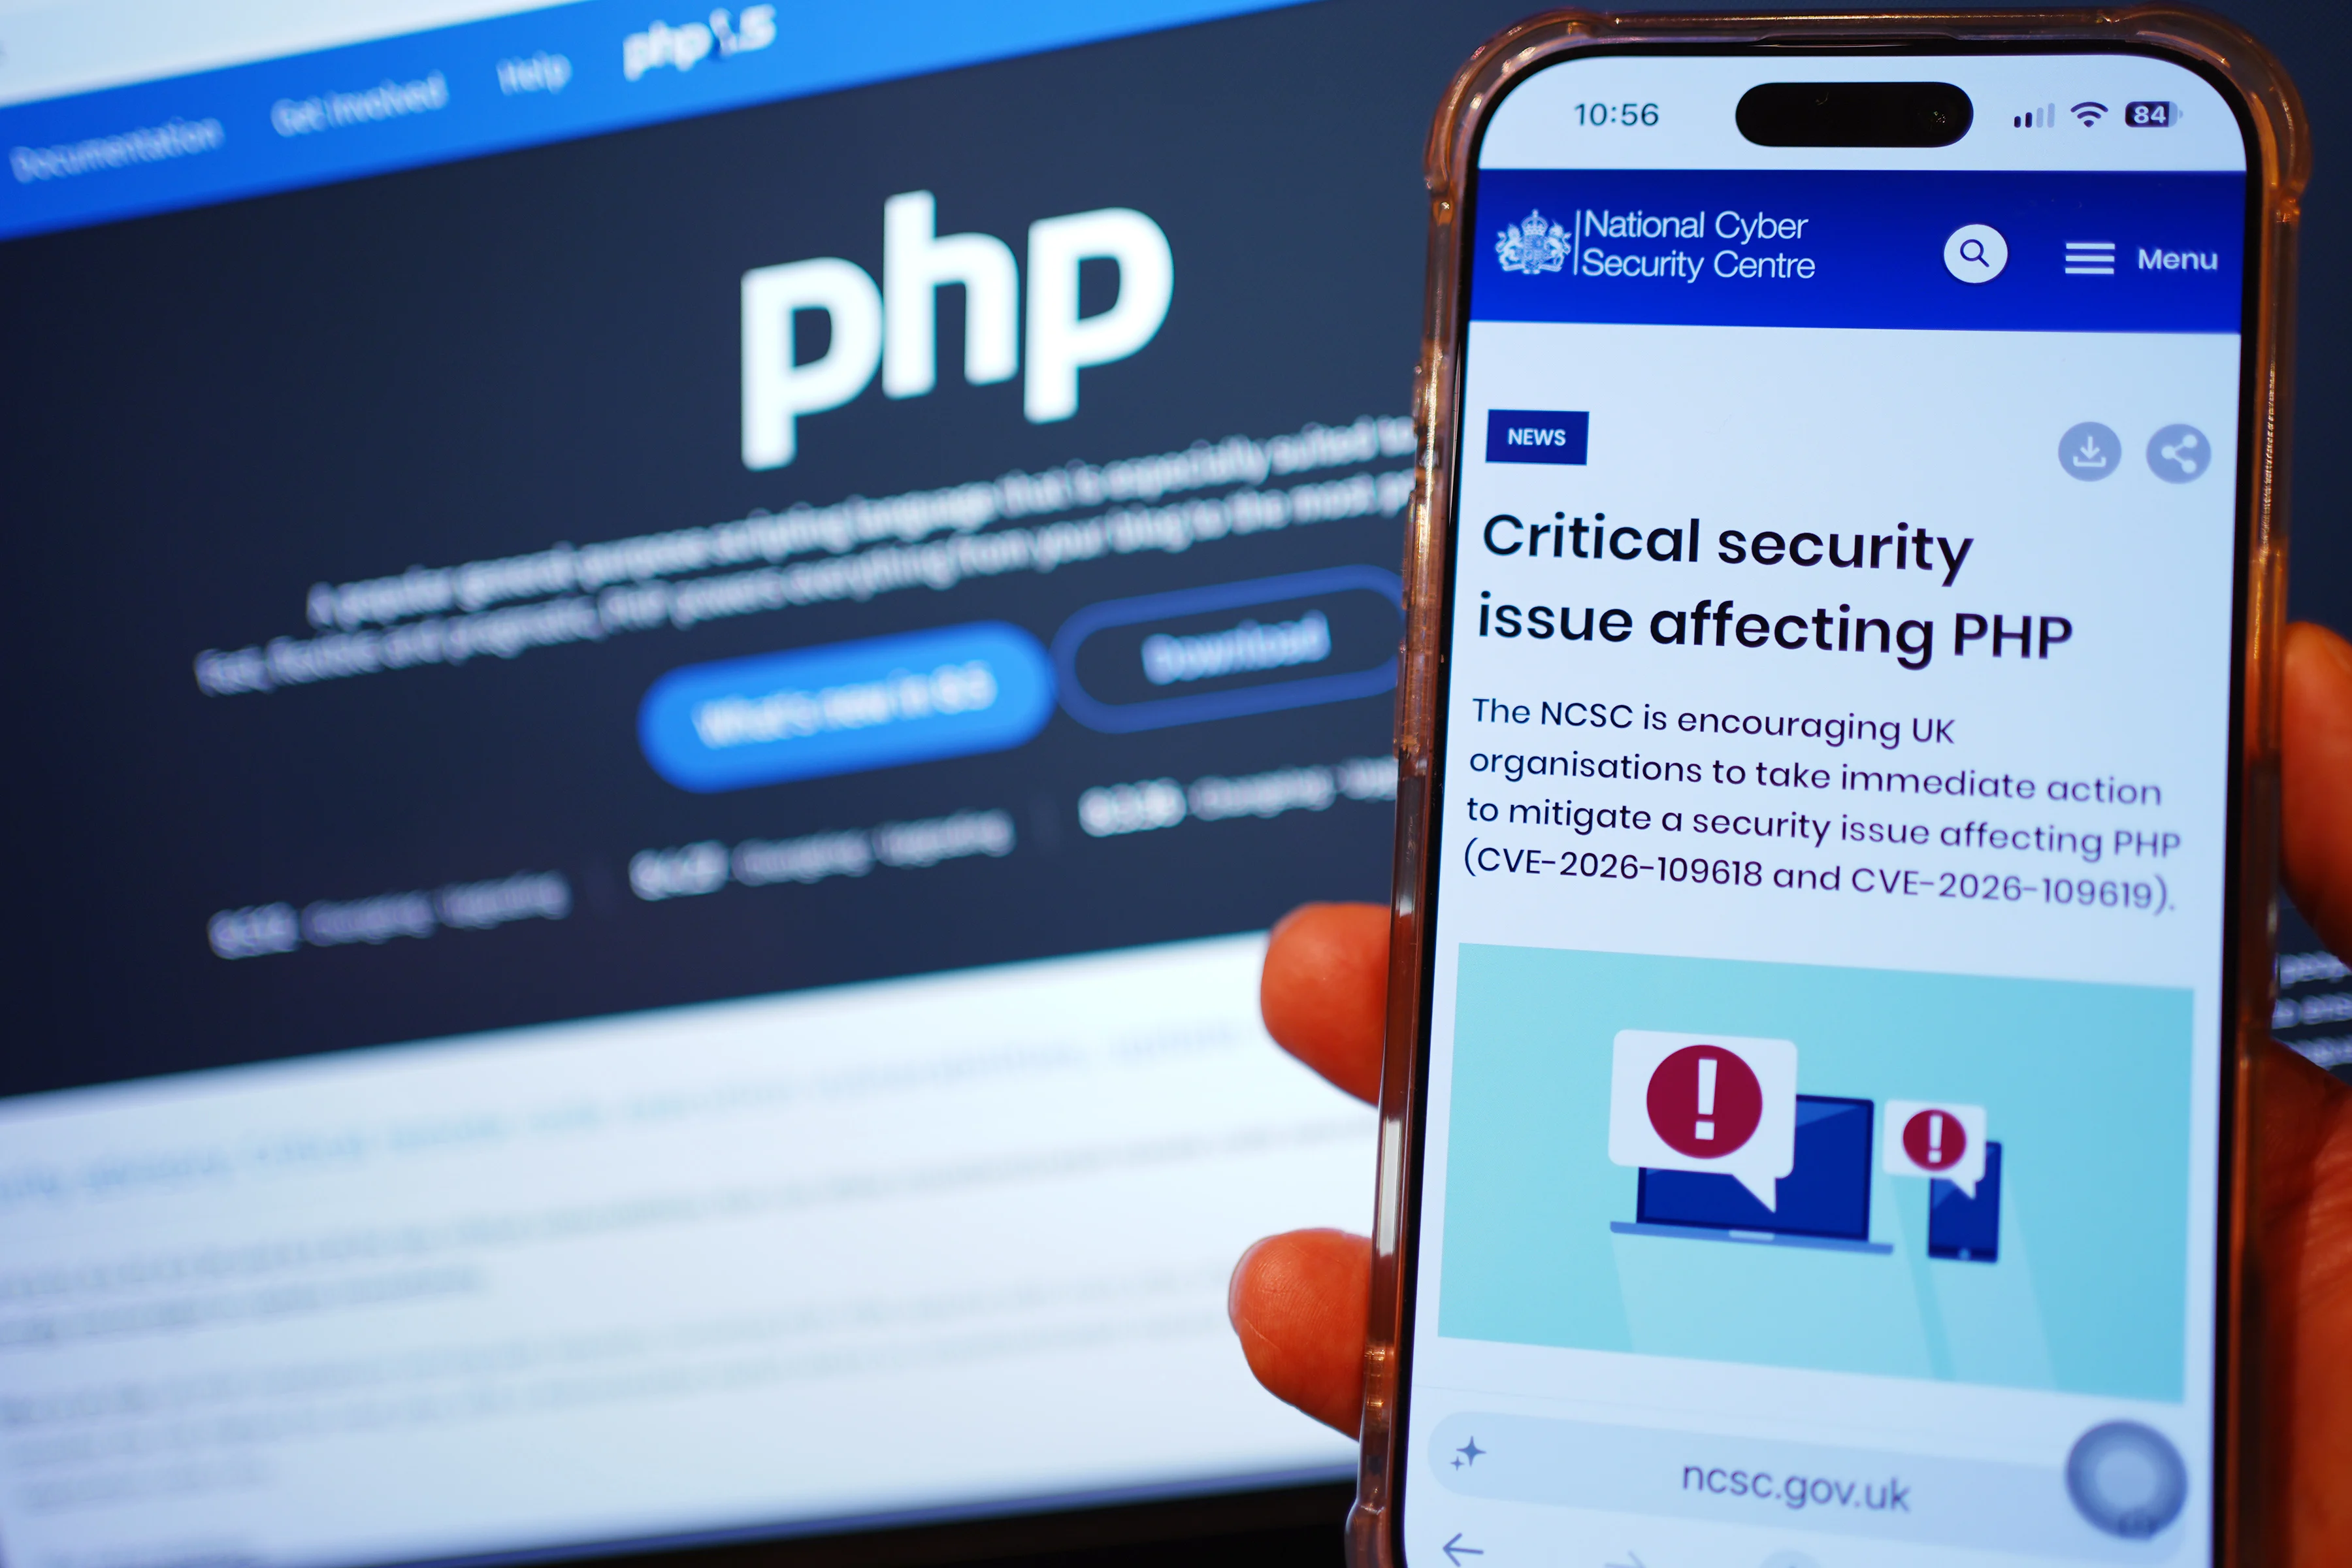
¿Qué está pasando? Investigadores descubrieron, con ayuda de inteligencia artificial (IA), dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación que se usa en cerca del 70% de los sitios web a nivel mundial. Estas fallas podrían permitir a hackers modificar páginas vulnerables, ejecutar código malicioso y robar datos.
La alerta es mundial. Gobiernos y administradores de páginas web han tomado medidas para prevenir ataques. Aunque las correcciones ya están disponibles, se desconoce cuántos sitios las han instalado.
¿Por qué es importante? Estas vulnerabilidades podrían poner en riesgo información personal, como contraseñas, correos electrónicos y datos de tarjetas de crédito, si los administradores de las páginas afectadas no instalan las actualizaciones de seguridad.
En Puerto Rico, PHP solo se utiliza en dos de los más de 120 portales gubernamentales, según el director ejecutivo del Puerto Rico Innovation and Technology Service (PRITS), Poincaré Díaz, quien catalogó la situación como “preocupante”, aunque señaló que el riesgo para el Gobierno podría ser mínimo.
Te explicamos qué es PHP, cómo funciona, cómo se detectó la falla, qué datos están expuestos y qué pueden hacer los administradores de páginas web y los usuarios.
¿Qué es PHP y cómo funciona?
“PHP (Hypertext Preprocessor o Procesador de Hipertexto) es un lenguaje de programación que fue bien famoso o bien popular a finales de los 1990, principios de los 2000. Y hay muchas páginas web, aproximadamente el 70% (a nivel mundial), tienen algún tipo o usan PHP”, explicó a Platea Rigo Miranda, Principal Software Engineer de Red Ventures.
Cerca de 55 millones de sitios web utilizan PHP, según Censys, una compañía especializada en escanear la infraestructura de internet.
Aunque no te des cuenta, PHP hace una especie de trabajo silencioso para asegurar que los sitios web interactúen de la forma en que deberían en las plataformas que utilizamos. En la medida que se actualizan, crean nuevas funcionalidades en las páginas y requieren ser actualizadas.
¿Cómo se detectó la falla en PHP?
Por años, muchas de estas fallas pasaron desapercibidas. “Aunque existen unos procesos rigurosos de verificación, como humanos, a veces se nos pasan ciertos detalles. Hay ciertas cosas que no se verificaron o se hizo una modificación en una versión más adelantada que afectó a otras versiones”, explicó el ingeniero informático. Si no se actualizan, no se corrigen los errores de versiones anteriores.
Ahora, con la inteligencia artificial (IA), puedes leer miles de códigos mucho más rápido. Esto permite a los programadores correr simulaciones con IA para detectar las fallas en los códigos. “De esa manera, siguen encontrando combinaciones hasta que encuentran esta vulnerabilidad”, explicó Miranda.
Así fue que investigadores de dos compañías de ciberseguridad —Calif y Wiz, ambas con sede en Estados Unidos— encontraron las dos vulnerabilidades en PHP utilizando un programa de OpenAI. Les tomó cerca de dos meses.
El 21 de octubre publicaron un texto en el que exponen las fallas —algunas que podrían existir desde hace más de una década— y sugieren una respuesta global para corregirlas, sobre todo utilizando la página Patch de Planet, que busca mejorar la ciberseguridad con el uso de IA.
¿Qué podría estar expuesto con estas vulnerabilidades o fallas?
Se trata de fallas inherentes en el lenguaje de PHP, que afectan las versiones que han salido durante décadas y que podrían hacer que hackers tomen el control de servidores y accedan a información sensible.
“Los hackers o cualquier persona que tenga conocimiento puede inyectar algún código dentro de estos servidores o páginas web para hacer cosas maliciosas, como por ejemplo robar información, monitorear las cosas que está haciendo la página”, destacó Miranda.
Esto significa que podrían acceder a contraseñas, información de tarjetas de crédito y otros datos que los usuarios coloquen en la página hackeada.
¿Qué hicieron los sitios web a nivel global?
Tras la alerta, muchas plataformas sacaron de servicio temporalmente sus páginas web.
Wikimedia, la organización detrás de la enciclopedia digital Wikipedia, bajó muchos de sus sistemas como precaución.
Foros como 4Chan y Something Awful se fueron offline para esperar por una corrección.
Los gobiernos de Países Bajos, Francia, Finlandia y Dinamarca retiraron varios de sus sitios web para evitar ataques, según Reuters.
Agencias de ciberseguridad en Europa y Asia también emitieron alertas para solicitar que se desconectaran los sitios que podrían estar en riesgo.
En Estados Unidos, el FBI a través de su División Cibernética emitió una alerta y recomendó a organizaciones y administradores de páginas web identificar dónde utilizan PHP, dar prioridad a servidores expuestos e instalar las actualizaciones disponibles. Si no se pueden corregir, el FBI recomendó sacarlos temporalmente de línea hasta que puedan protegerse.
En Puerto Rico. PRITS ordenó la realización de escaneos para identificar qué pudiera afectarse y se detectaron al menos cinco instancias de sistemas que tenían que ser actualizados.
¿Cuál fue la respuesta de PHP?
The PHP Foundation, organización que apoya el desarrollo y mantenimiento de PHP, confirmó que corrigió las dos vulnerabilidades críticas, reconoció fallas en sus procesos de seguridad y explicó cómo la IA ayudó a identificar los problemas.
Correcciones. Se publicaron las versiones PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. La organización exhortó actualizar PHP inmediatamente, ya que no existen medidas alternativas que eliminen completamente estas vulnerabilidades, por lo que instalar las versiones corregidas es la única solución segura.
¿Qué pueden hacer los desarrolladores y administradores de páginas web?
Miranda recomienda verificar qué versión de PHP utilizan sus sitios e instalar las actualizaciones de seguridad cuanto antes. Si la página es antigua y no es compatible con las nuevas versiones, aconseja buscar asistencia técnica para evitar problemas en su funcionamiento.
Como medida preventiva: Si no pueden actualizar inmediatamente, recomienda colocar temporalmente la página en modo de mantenimiento, especialmente si maneja información confidencial.
Si creaste tu página con IA: Solicita una auditoría enfocada en seguridad a un especialista en el tema y verifica que las tecnologías utilizadas estén actualizadas, ya que la IA no necesariamente prioriza la protección contra vulnerabilidades.
¿Qué pueden hacer los usuarios para protegerse?
Según Miranda, los usuarios tienen pocas herramientas para saber si una página web utiliza una versión vulnerable de PHP, por lo que dependen principalmente de que los administradores actualicen sus sistemas. Sin embargo, pueden tomar medidas para proteger sus cuentas e información personal.
Utilizar contraseñas seguras. Evitar combinaciones fáciles de adivinar, como fechas de cumpleaños, números telefónicos o contraseñas comunes.
Usar un administrador de contraseñas (password manager). Estas herramientas son aplicaciones que permiten generar y almacenar contraseñas aleatorias con letras, números y caracteres especiales. También permiten almacenar de forma segura tus contraseñas.
Estar pendientes de posibles filtraciones. Si una empresa notifica que tus datos fueron comprometidos, debes cambiar las contraseñas afectadas.